Sécurité
Authentification
Any utilise une technique de hachage de mot de passe cryptographique pour sécuriser le stockage des mots de passe. Les informations d'identification des utilisateurs sont hachées avant d'être enregistrées dans le stockage des données. Le hachage des informations d'identification est l'une des techniques de sécurité les plus courantes lors de la protection des informations d'identification privées d'un utilisateur. L'algorithme de hachage utilisé est le SHA-512. Un sel aléatoire est ajouté au processus de hachage pour forcer leur unicité, augmenter leur complexité sans augmenter les exigences des utilisateurs et atténuer les attaques par mot de passe comme les « Rainbow Table ».
Pour limiter les attaques par force brute sur le mot de passe, vous pouvez configurer un nombre maximal de tentatives de connexion infructueuses. Au-delà de cette limite, le compte est bloqué et un e-mail est envoyé à l'administrateur.
L'authentification peut également être configurée sur un système externe avec SAML, Kerberos et autres.
Sécurité du service
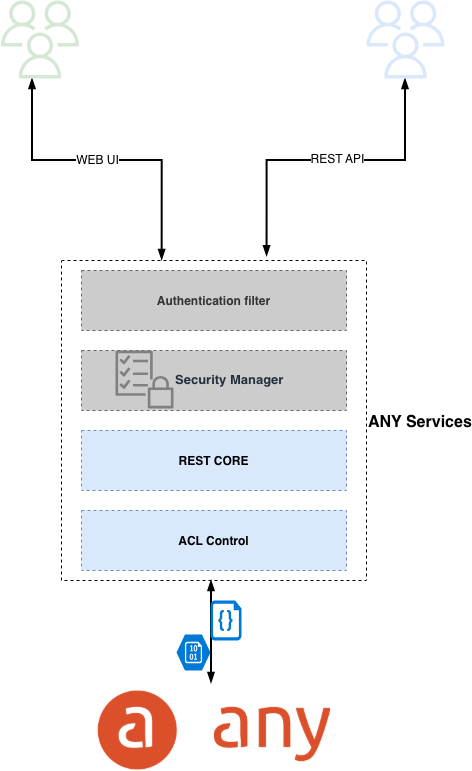
La sécurité est appliquée dans la Webapp Any et intercepte toutes les requêtes. Lorsqu'un service est appelé, Security Manager intercepte la demande et vérifie que l'utilisateur dispose des autorisations suffisantes pour accéder au service. La première couche permet de filtrer l'action en fonction de l'authentification et des rôles de l'utilisateur.
La sécurité des documents est basée sur son contexte. Un utilisateur peut disposer d'une autorisation d'écriture à partir d'une application et de lecture seule à partir d'une autre.
Any possède 2 types d'autorisations :
- Permissions de lister, qui permettent à un utilisateur d'effectuer des recherches sur des documents et d'afficher ses métadonnées.
- Autorisations avancées, qui permettent à l'utilisateur de voir le contenu et d'exécuter une action sur le document.
Cette dissociation permet de garder des performances sur la recherche et d'avoir une granularité forte et importante pour les autres permissions. Une pré-vérification est réalisée pour éviter l'action affichée si l'utilisateur ne dispose pas de l'accès correct. Les deux types d'autorisations sont constamment vérifiés pour toutes les actions.
Chiffrement et accès
Les environnements à haute disponibilité nécessitent plusieurs nœuds pour MongoDB et Elasticsearch. Le protocole Transport Layer Security (TLS/SSL) est utilisé pour sécuriser la communication entre les nœuds et pour toutes les connexions entrantes et sortantes. Toutes les communications sont limitées à l'environnement VPC client, de cette façon les données ne peuvent être accessibles que par le serveur appartenant à votre VPC. Toutes les demandes publiques sont rejetées.
Pour renforcer la sécurité, toutes les données sont chiffrées au niveau REST.
Tous les contenus sont automatiquement chiffrés lorsqu'ils sont déposés sur le stockage de S3 à l'aide du chiffrement AWS Amazon S3. Lorsqu'un téléchargement est demandé, le serveur le déchiffre automatiquement. La clé de chiffrement utilisée est générée et hébergée par AWS Amazon S3.